Réglementation · Actualité
Lunettes connectées et assistants IA : la première mise au point des autorités européennes
Le Comité européen de la protection des données a adopté le 13 octobre 2026 une déclaration sur les lunettes connectées. Elle précise qui est responsable des données captées, pourquoi un usage professionnel fait basculer l'utilisateur sous le RGPD, et ce qui est attendu des fabricants. Les points à régler avant d'en équiper une équipe.
Par Kayzen AI · · 3 min de lecture
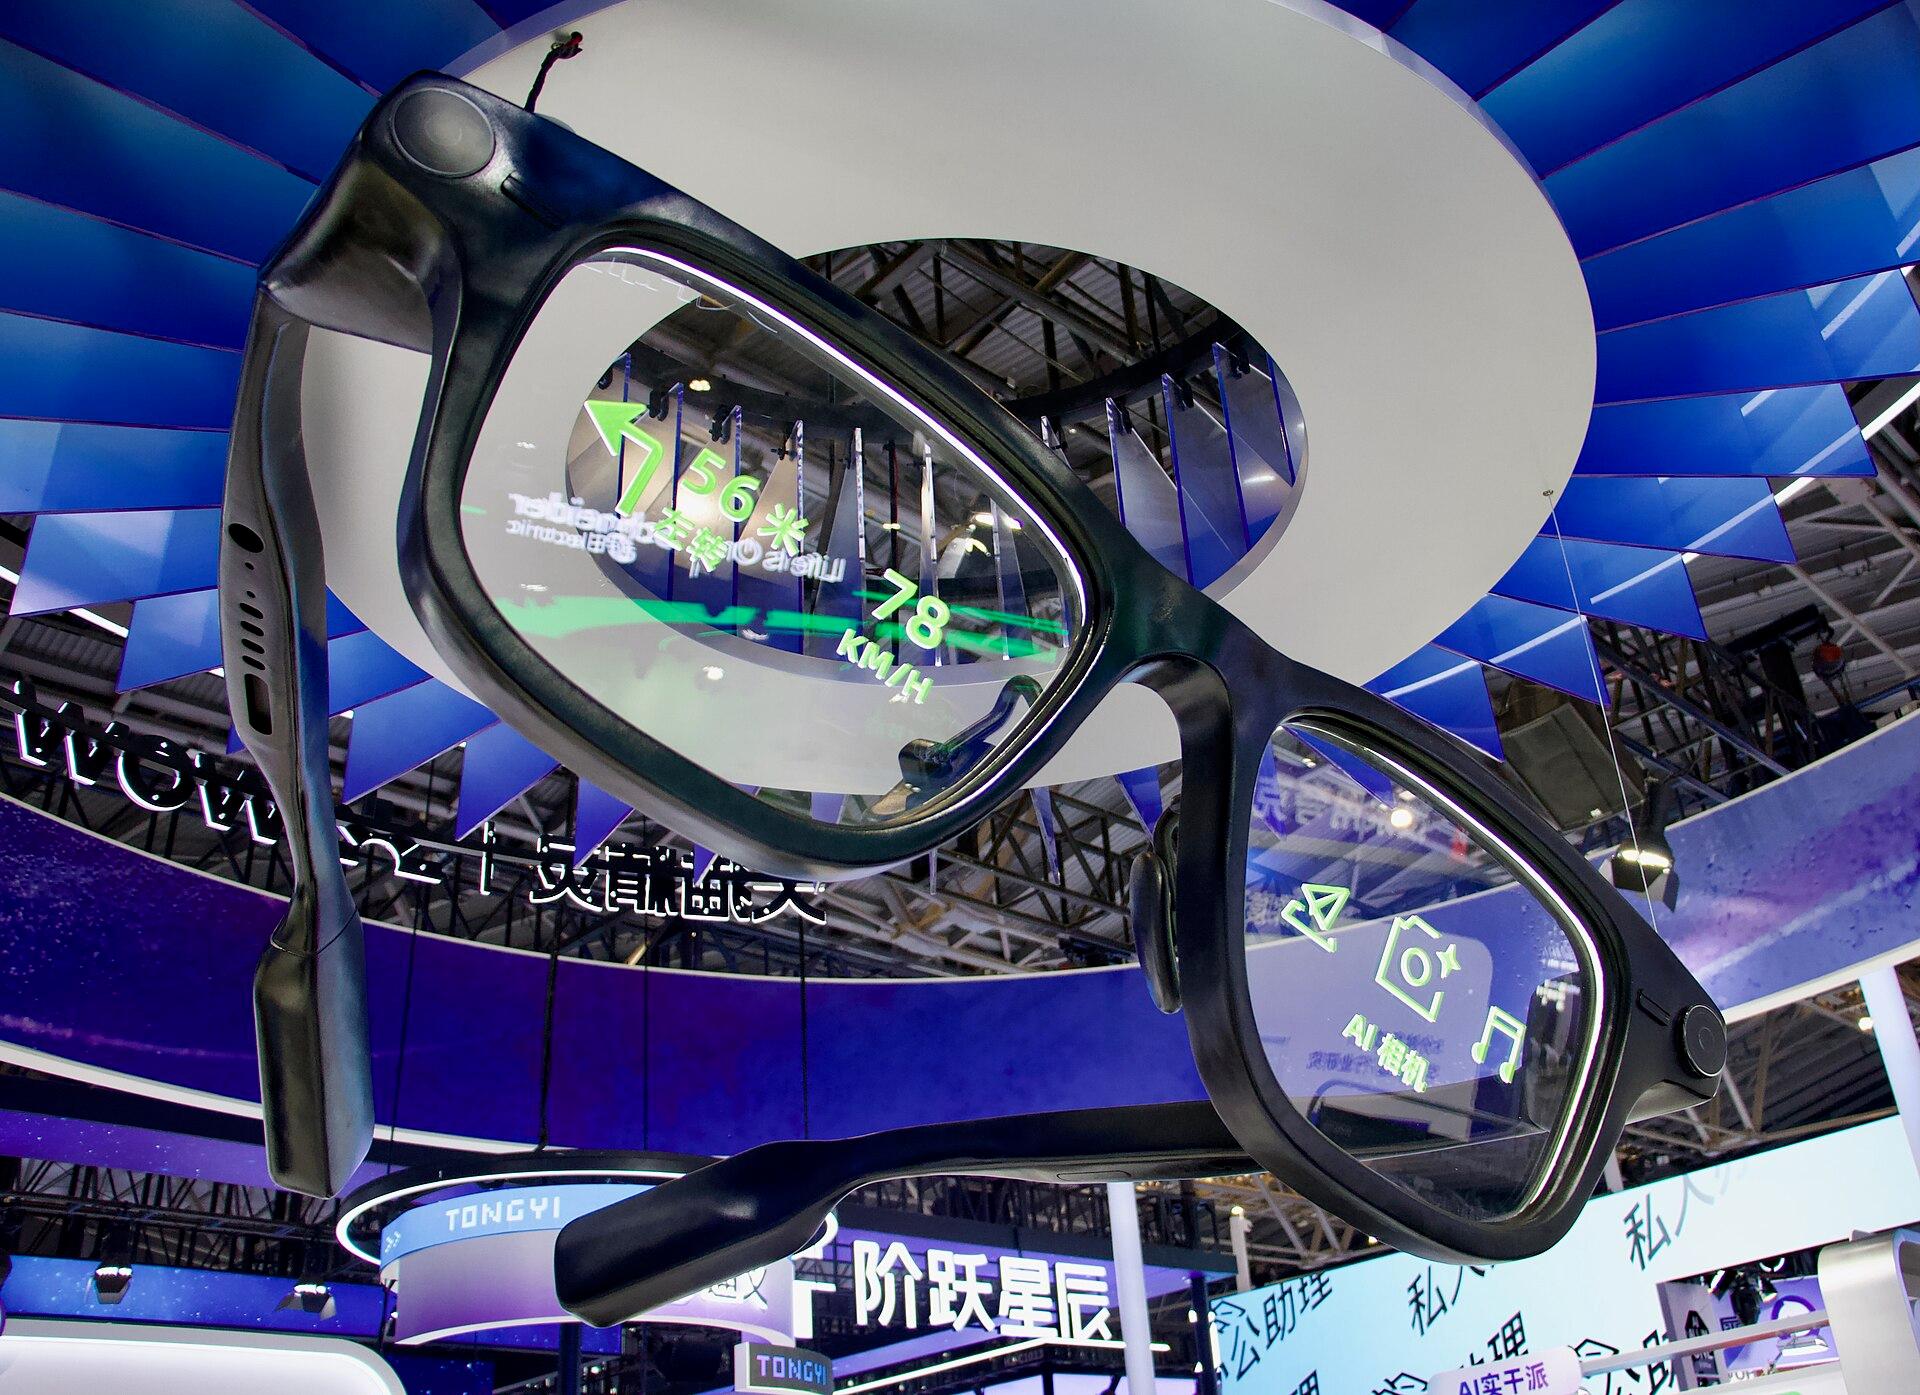
Les lunettes connectées ressemblent à des lunettes ordinaires, mais embarquent caméra, micros, haut-parleurs et, de plus en plus, un assistant IA qui traduit, identifie des objets ou décrit ce que voit le porteur. Le Comité européen de la protection des données (CEPD), qui réunit les autorités nationales dont la CNIL, a adopté le 13 octobre 2026 sa déclaration 1/2026 sur le sujet. Le texte se présente comme une première réflexion, pas comme un guide complet.
Qui est responsable des données ?
Dès que les lunettes captent ou enregistrent une information sur une personne identifiable, il y a traitement de données personnelles. La responsabilité peut peser sur l'utilisateur, sur le fabricant ou sur le fournisseur d'une application ou d'un service associé, systèmes d'IA compris. Ils peuvent aussi être responsables conjoints.
- L'usage strictement privé échappe au RGPD : partager une photo avec un proche, traduire une conversation pour soi. Cette exception s'interprète strictement.
- L'usage professionnel, officiel ou politique, ou la publication sur un compte public, fait de l'utilisateur un responsable de traitement, tenu à toutes les obligations du RGPD, à commencer par l'information des personnes.
- Le fabricant et le fournisseur du service d'IA restent soumis au RGPD même quand l'utilisateur ne l'est pas. Le CEPD cite le cas d'un assistant qui analyse une image où apparaissent des tiers pour répondre à une question. Ils ne peuvent pas se reposer sur l'utilisateur pour remplir leurs propres obligations.
Le point dur : informer les passants
Le CEPD juge que les indicateurs actuels laissent beaucoup de personnes filmées dans l'ignorance, et qu'une notice d'information classique ne convient pas pour elles. Il recommande aux concepteurs de combiner plusieurs mécanismes, actifs par défaut et difficiles à désactiver :
- un voyant lumineux visible dans de nombreuses conditions d'éclairage, sans enregistrement possible s'il est masqué ;
- des signaux sonores ou une commande vocale à voix haute ;
- une notification de proximité sur téléphone, qui ne peut pas être le seul moyen ;
- un design qui distingue ces lunettes de montures ordinaires.
Base juridique et entraînement des modèles
Le consentement des passants est difficile à recueillir pour un fabricant qui n'a aucun lien avec eux, et un consentement obtenu après l'enregistrement n'est pas valable. L'intérêt légitime suppose une analyse au cas par cas. Le CEPD estime qu'il serait particulièrement difficile à démontrer pour des usages commerciaux qui dépassent le service demandé, ou pour l'entraînement de modèles d'IA, auquel les passants ne s'attendent pas.
Parmi les mesures encouragées : limiter l'enregistrement continu, flouter les tiers, traiter les données sur l'appareil quand c'est possible, désactiver par défaut le stockage durable lorsque l'appareil sert surtout à une assistance en temps réel.
Au travail
La déclaration range le lieu de travail parmi les contextes sensibles, avec deux préoccupations : la surveillance des salariés et la confidentialité des informations de l'entreprise, secrets d'affaires compris. Elle rappelle que d'autres règles peuvent s'appliquer, notamment pénales, civiles ou de droit du travail.
Les limites
Le texte est préliminaire : il annonce des travaux ultérieurs sans calendrier. Il ne tranche pas la question de la reconnaissance faciale ou vocale, qu'il se borne à qualifier de risque élevé dans l'espace public. Il ne cite aucun produit et ne dit rien du règlement européen sur l'IA.
Notre lecture
Pour une PME française, deux situations se présentent.
Équiper des salariés (maintenance, logistique, visite de chantier) : l'usage est professionnel, le RGPD s'applique donc pleinement. Avant tout achat, il faut définir la finalité, informer les salariés et les personnes filmées, limiter l'enregistrement et vérifier ce que le fournisseur fait des images.
Recevoir des visiteurs ou des salariés qui en portent : des consignes internes peuvent encadrer leur usage dans les zones sensibles, ateliers, réunions confidentielles, vestiaires.
Dans les deux cas, la question à poser au fournisseur est la même : où vont les images, et qui les réutilise ?